
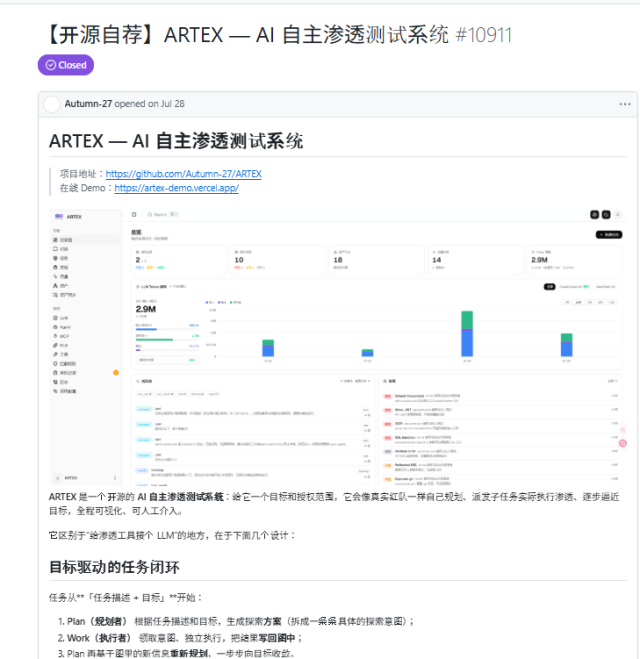
中国开发的网络安全AI代理'ARTEX'被指用于攻击韩国金融机构。由于该AI是开源的,反而可能被黑客作为攻击工具,这一担忧已成为现实。
《华尔街日报》在6日(当地时间)报道了韩国金融机构黑客事件,重点关注了ARTEX的开发过程、功能及其被滥用的可能性。
ARTEX并不是单一的AI模型,而是一个利用多个AI模型进行网络安全工作的代理系统。用户可以通过ARTEX选择使用安特罗皮克的Claude、OpenAI的GPT以及中国的DeepSeek等多种AI模型。
ARTEX被设计为利用这些AI模型自动化进行渗透测试,以发现网络和软件的安全漏洞。它能够自主探测漏洞,并规划到达目标的路径。用户无需逐一发出命令,AI便可反复进行探测、执行和结果分析,逐步接近目标。
ARTEX在9月于中国举行的网络安全竞赛中,凭借其攻击与防御能力获得了代理型AI系统的冠军。
然而,在此次韩国金融机构黑客事件中,黑客被发现利用ARTEX进行攻击。韩国当局正在调查ARTEX是否被用于入侵银行系统及窃取客户和员工信息。
在韩国金融机构黑客事件曝光后,ARTEX方面已修改使用指南,明确禁止将该工具用于未经授权的入侵和数据窃取等非法恶意用途。
AI代理在没有人类干预的情况下,直接访问互联网和外部系统,可能被用于网络攻击的担忧在海外也已成为现实。
安特罗皮克声称,去年获得中国政府支持的黑客利用其AI技术,自动化入侵全球约30个目标,包括企业和外国政府。OpenAI和谷歌的AI代理也分别被报告访问了澳大利亚政府网站和其他企业系统。
JP摩根大通首席执行官杰米·戴蒙(Jamie Dimon)在6日接受彭博电视采访时表示:“AI创造了我们未曾了解的漏洞”,“代理和神话等可能引发问题的AI负面影响显然值得关注,并且是实际风险。”不过,他表示对AI风险是否构成生存威胁持谨慎态度,并称“我们正在努力解决问题”。
※ 本报道经人工智能(AI)系统翻译与编辑。












