
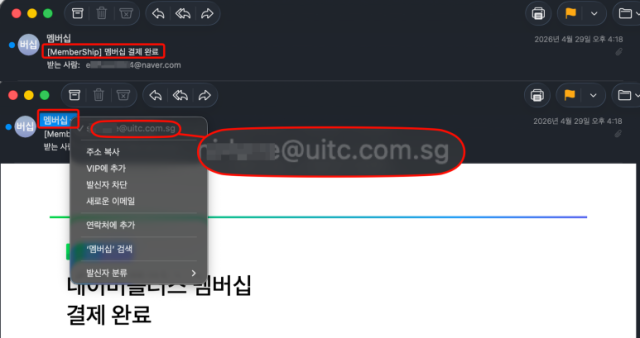
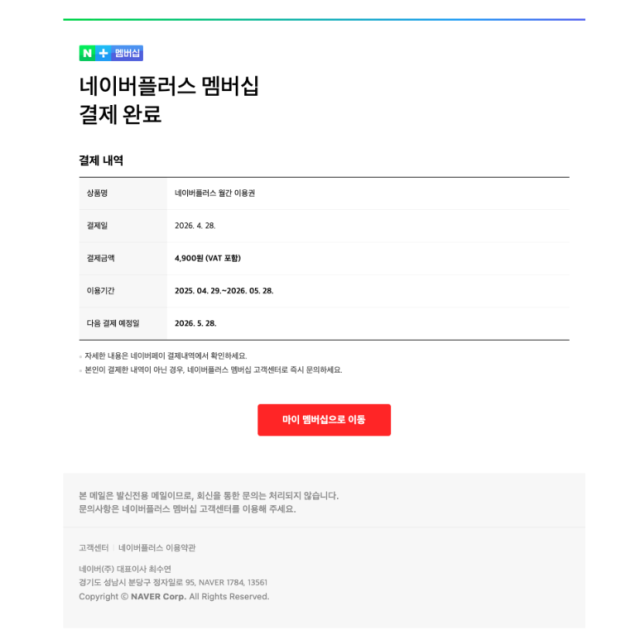
近期,有钓鱼邮件伪装成Naver Plus会员支付通知,试图窃取用户账户信息。邮件伪装成支付完成通知,诱导用户进入假安全页面并要求输入密码。
根据17日信息通信(IT)行业的消息,Naver通过客服中心发布通知,提醒用户注意伪装成“Naver Plus会员支付完成”通知的钓鱼邮件。
此次钓鱼邮件的特点是其制作方式与实际Naver ID安全设置页面的“密码确认”界面非常相似。它通过假装在已登录状态下为了安全再次输入密码来欺骗用户。
钓鱼邮件中发现了两种不同变体,分别在支付日期和按钮颜色上有所不同。这是大规模发送钓鱼邮件活动中常见的特征。
用户还需仔细检查发件人的电子邮件地址。钓鱼邮件使用的域名与实际的Naver官方邮件‘navercorp.com’不同。
此外,点击钓鱼邮件正文中的‘前往我的会员’按钮会跳转到钓鱼域名。钓鱼邮件的浏览器中包含“注意事项”的警告。Naver表示:“Naver的登录及安全设置页面仅在‘nid.naver.com’上请求。”
Naver建议,如果在钓鱼页面输入了账户信息,应尽快更改Naver账户的密码。同时,所有与Naver账户使用相同ID和密码的网站的密码也应进行更改。
另外,假冒Naver的钓鱼尝试已多次被确认。去年8月,发现了利用用户常用的“简易登录”功能的新型钓鱼案例。
Naver曾提醒用户在使用简易登录时也要检查浏览器地址栏的域名。
※ 本报道经人工智能(AI)系统翻译与编辑。












