
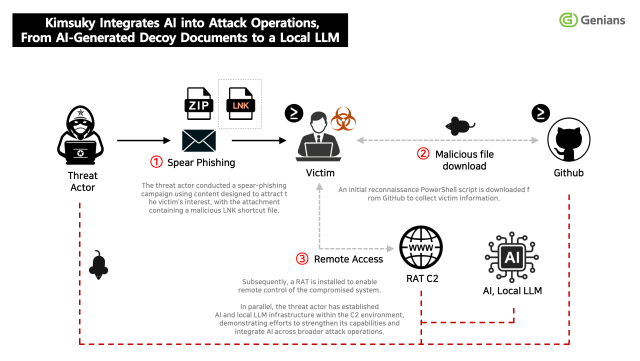
朝鲜黑客组织‘金水奇(Kimsuky)’正在将生成型人工智能(AI)的应用范围从简单的钓鱼资料制作扩展到信息分析和攻击自动化。近期确认其已构建无外部服务依赖的本地大规模语言模型(LLM)环境。
根据10日网络安全专业公司智安发布的关于朝鲜侦察情报局下属黑客组织金水奇最新攻击活动的分析结果,金水奇的活动过程中发现了Ollama、GPT4All、Msty等本地LLM执行和管理工具的痕迹。同时也捕捉到了构建或利用搜索增强生成(RAG)环境、AI代理开发框架和语音识别工具的迹象。
以往朝鲜黑客组织对AI的利用主要停留在准备攻击阶段,如伪造图像、音频制作或钓鱼文案撰写。但此次则发现其独立构建了本地LLM和RAG环境,未将数据传递给外部AI服务,分析和提取被盗文档中的必要信息,进行重复攻击任务的自动化技术验证。
与过去金水奇专注于假冒专家或机构人员传递恶意文档和链接不同,此次捕捉到的本地LLM和RAG环境被解读为旨在自动化信息分析和攻击准备,从而加快攻击速度和扩大规模。
此外,未将数据传递给外部AI服务,能够在自主环境中搜索和总结被盗文档,这被视为提高针对性信息分析和定制钓鱼资料制作效率的意图。
用于攻击的诱饵也变得更加精细。过去多采用回收被盗的正常文档,但最近确认生成型AI编写的虚拟资产投资报告和金融资料被用于精准钓鱼。
这些诱饵具备自然的句子和接近实际工作资料的格式,降低了用户的警惕,随后诱导其执行附加的恶意文件,从而窃取账户或个人信息。
尤其是虚拟资产领域已成为主要攻击目标。攻击者试图确认个人的虚拟资产钱包信息、Gmail账户、网站注册记录等金融和在线活动信息。
智安安全中心主任文钟贤表示:“国家背景的黑客组织正在将AI实际应用于攻击体系中,构建本地LLM和AI开发环境以提升攻击能力。”他强调:“以执行行为为中心进行检测的端点检测与响应(EDR)基础威胁狩猎体系至关重要。”
此外,智安安全中心已将此次分析结果与包括韩国互联网振兴院(KISA)在内的国内外合作机构共享。
※ 本报道经人工智能(AI)系统翻译与编辑。












