
SK盾牌在中小企业周之际,基于过去五年积累的网络安全事件分析数据,分析了中小企业和中型企业面临的主要网络威胁趋势。
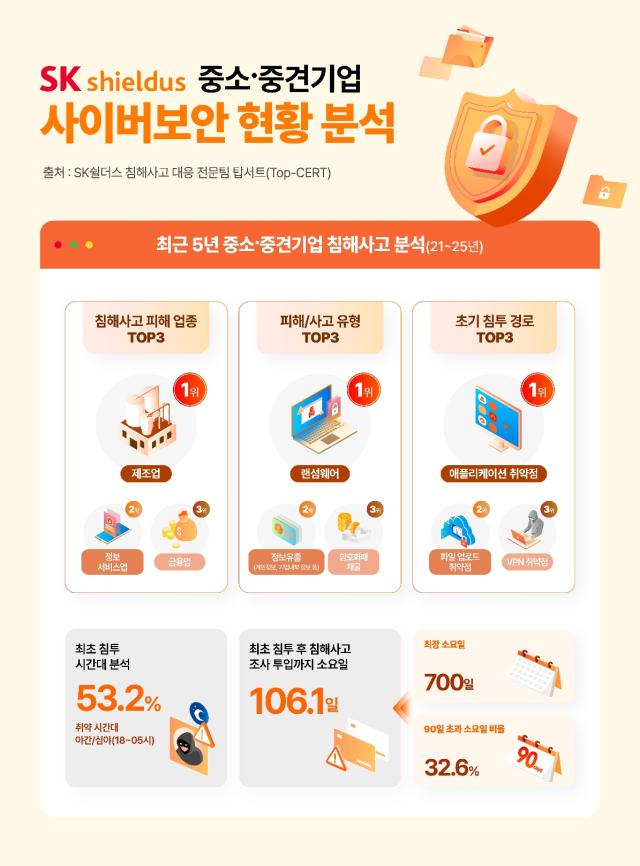
分析结果显示,中小企业和中型企业在意识到安全事件并开始调查的平均时间为106.1天。最长期限达700天,超过90天的响应延迟案例占总数的32.6%。
此次分析是基于SK盾牌自2021年至2025年间对国内企业网络安全事件响应的数据进行的。
过去五年中,中小企业和中型企业发生的主要网络攻击类型中,勒索软件占44.9%,信息泄露占42.9%,随后是加密货币挖矿攻击。
攻击的主要入侵途径为应用程序漏洞(20.8%)、文件上传漏洞(18.9%)、VPN漏洞(15.4%)。此外,恶意邮件、钓鱼网站(Watering Hole)和外部暴露的URL等也是主要攻击途径。
今年的主要网络安全事件中,恶意邮件和基于钓鱼网站的数据泄露、通过暴力破解攻击(Brute Force)导致的勒索软件感染,以及基于供应链攻击的加密货币挖矿事件均有发生。
特别是首次入侵的时间集中在夜间和深夜(18时至05时),该时间段内发生的攻击占总数的53.2%。SK盾牌对此时间段的响应空白可能性表示关注。然而,由于白天也持续发生攻击尝试,因此强调需要24小时的常态化监控体系。
按行业划分,制造业的受害比例最高,达47.4%。其次是信息服务业(15.8%)和金融业(10.5%)。教育服务业和零售业等多个行业也发生了网络安全事件,显示出安全威胁在各行业间的扩散。
SK盾牌指出,制造业由于生产设备与运营系统紧密相连,一旦发生安全事件,可能导致生产线停滞、配送延误和供应链损失等严重后果。
因此,SK盾牌通过提供24小时、365天的威胁检测、分析和响应的管理型检测响应(MDR)服务,支持中小企业和中型企业建立常态化的安全响应体系。MDR服务提供从检测到阻断的联动响应体系,并可按月订阅使用。
SK盾牌相关人士表示:“随着AI技术的普及,网络攻击日益精细化和复杂化,单靠有限的人力难以应对所有威胁。我们将继续扩大支持,帮助中小企业和中型企业在减轻负担的同时,建立专业的安全响应体系。”
※ 本报道经人工智能(AI)系统翻译与编辑。












