
主页搜索
搜索
选择时间
搜索范围
全部的
‘泄露’新闻 238个
-
 OK储蓄银行新增黑客攻击受害客户268人,总计518人
OK储蓄银行近日发生了黑客攻击事件,导致268名客户的信息被泄露。加上之前确认的250名贷款申请网页的受害者,受影响的客户总数已增至518人。根据金融行业的消息,OK储蓄银行在15日之前进行系统全面检查时,发现与移动接收服务相关的官方网站遭到黑客攻击。此次攻击发生在15日凌晨3时32分,持续了约4小时。泄露的信息包括客户姓名、账户号码、产品名称、余额、利率和最后交易日期等。OK储蓄银行表示,此次攻击所使用的互联网地址(IP)与金融安全院事先共享的可疑黑客IP不同。银行已向金融监督院报告了这一黑客事件,并通过短信和电子邮件逐一通知受害客户。公司方面表示,已完成对可疑IP的封锁、账户查询防御逻辑的修补,以及异常行为检测与阻断解决方案的紧急应用。目前没有发生新的异常访问。此前,OK储蓄银行在12日宣布,由于贷款申请网页遭到黑客攻击,250名客户的姓名、出生日期、地址、年收入和贷款金额等信息被泄露。OK储蓄银行相关人士表示:“在12日首次确认泄露情况后,我们进行了紧急应对,但在对系统进行全面重新检查的过程中,发现了额外的泄露情况。我们再次对信任我们的客户表示深深的歉意。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-17 02:48:00 -
 知识产权部门推动技术警察扩大调查范围以应对技术泄露
知识产权处正在推动对《司法警察管理的职务及其职务范围法》(司法警察职务法)的修订,以扩大技术警察的调查范围,涵盖国家核心技术和国家先进战略技术的泄露犯罪。这一决定是基于检察院的废除可能导致技术泄露调查出现漏洞的判断。 知识产权处于14日表示,将加快对司法警察职务法的修订。目前,知识产权处的技术警察仅能调查专利和商业秘密侵权犯罪,而对违反工业技术保护法或国家先进战略产业法的案件没有直接调查权。 问题在于,这两类犯罪往往在同一事件中同时发生。根据知识产权处的数据,技术警察以起诉意见移送的商业秘密境外泄露案件中,有81.8%的案件同时涉及违反工业技术保护法或国家先进战略产业法的嫌疑。这些嫌疑需要转交给其他调查机构,但根据新修订的刑事诉讼法,知识产权处无法对本月成立的公诉检察官进行补充调查,这可能导致处理延迟或部分嫌疑被遗漏。在此次国政审查中,也有人指出需要完善制度以防止技术泄露调查的空白。 根据工业通商资源部的统计,从2020年到2025年,因海外技术泄露造成的产业损失规模预计达到约23兆2700亿韩元。尤其是包括半导体在内的先进产业技术泄露,对国家经济和安全构成了严重威胁。 知识产权处认为,技术泄露案件从确定搜查范围到证据分析和嫌疑证明都需要技术专业性,因此应由技术警察从调查初期就直接负责。司法政策研究院在去年的研究中指出,对技术的理解不足是技术泄露审判困难的主要原因。国会中已有多项相关修订案被提案。 知识产权处长金勇善表示:“先进技术的泄露不仅对企业造成损害,还严重威胁国家经济、安全和产业竞争力,这是一起重大犯罪。”他强调:“在刑事司法体系改革过程中,必须尽快完善相关法律,以确保技术泄露调查不出现漏洞,并基于技术警察的专业性,迅速有效地应对核心技术泄露犯罪。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-16 23:00:10 -
 韩国金融机构遭黑客攻击的'阿尔特克斯'在中国重新推出付费平台
最近,曾因国内金融机构遭黑客攻击而被停止开发的人工智能(AI)渗透测试工具“阿尔特克斯(ARTEX)”预计将通过中国安全企业重新推出商业服务。 16日,安全行业消息称,中国安全企业Threatbook的联合创始人兼首席执行官(CEO)薛峰在其社交网络服务(SNS)上表示,将推出包括阿尔特克斯商业版在内的多个AI渗透测试代理的云平台“RedAgents.ai”。 阿尔特克斯是基于大规模语言模型(LLM)设计的AI渗透测试程序,能够自动分析攻击目标并自主执行从渗透场景建立到安全工具执行的全过程。 在9月底至10月初期间,韩国的16家金融机构,包括新韩银行、KB国民银行、 하나银行和釜山银行等,发生了约10万条信息泄露事件,当时在攻击IP地址中发现了阿尔特克斯被恶用的迹象。目前,警方网络调查局正在对此事件进行调查。 最初,阿尔特克斯在开发者平台GitHub上以开源形式公开,但由于对网络犯罪的恶用担忧,开发者已将其存储库设为私有并宣布项目中止。 调查结果显示,该程序的开发者为Threatbook的威胁检测工程师,最初是作为个人项目开发阿尔特克斯的。 Threatbook已将该工程师的项目交给他负责,正在开发商业版“阿尔特克斯专业版(ARTEX PRO)”,并计划将其作为新云平台的核心服务。 薛峰CEO表示,“RedAgents.ai”将在不存储用户数据的“零数据保留(ZDR)”技术的云环境中运行。 该平台除了阿尔特克斯专业版外,还将搭载由北京大学关联企业开发的“燕寻(YanXun)”、腾讯AI渗透测试大赛个人组第一名作品“燕记(YanJi)”、Threatbook最近收购的“网络打击AI”的商业版等多种AI安全工具。 Threatbook方面表示,未来还将持续向平台中添加更多代理。 薛峰CEO解释道:“单一代理无法发现所有漏洞,正如人工进行的模拟渗透测试一样,AI代理各自有不同的优势和方法,结合使用多个代理可以实现更全面的安全检查。” Threatbook计划不久后发布“RedAgents.ai”的预览版,目前正在接受早期用户的候补名单。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-16 20:08:00 -
 OK储蓄银行确认客户250人个人信息泄露
OK储蓄银行确认,因黑客攻击导致250名客户的个人信息泄露。泄露的信息不仅包括姓名和出生日期,还涉及账户号码、年收入、贷款金额等敏感金融信息。OK储蓄银行于15日表示,经过与两家外部安全监控公司进行的详细调查,最终确认使用网站贷款申请服务的250名客户的个人信息被泄露。泄露的个人信息包括姓名、出生日期、手机号码、账户号码、地址、电子邮件、工作单位、营业执照号码、年收入、贷款金额等与贷款申请相关的信息。此次黑客攻击发生在11日晚上8时44分至12日凌晨2时14分,持续约5小时30分钟。OK储蓄银行在攻击结束后约7小时46分钟,于12日上午10时察觉到异常访问情况。随后,在同日上午11时35分,银行紧急发布了权限验证逻辑,并封锁了可疑的互联网地址(IP)和访问路径。从下午7时30分起,银行开始与两家外部安全监控公司合作,进行事件分析和详细调查。金融监督院于13日上午8时40分首次接到客户信息泄露的报告。随后,银行于15日上午9时向相关机构报告了信息泄露的事实,并于上午9时10分开始向受害客户进行个别通知。目前,OK储蓄银行在其官网上发布了致歉信,并通过短信和电子邮件向确认泄露的客户通报了受害情况。OK储蓄银行相关人士表示:“我们对这次信息泄露事件高度重视,深表歉意,给信任并使用我们服务的客户带来了困扰。我们将重新审视个人信息保护体系和安全系统,确保加强安全措施,防止再次发生。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-15 19:20:10 -
 特朗普称“信息泄露者应被处决” 在亚利桑那州猛烈抨击媒体和泄密者
美国总统唐纳德·特朗普在演讲中声称,在对伊朗的军事行动中,空袭时间等机密信息被提前泄露,导致不得不更改作战计划。他表示:“信息泄露者应被处决。” 特朗普总统于14日(当地时间)在共和党支持率较高的亚利桑那州布尔黑德市进行中期选举的助选演讲。 他在演讲中指出,驻密苏里州的美军在对伊朗的空袭中,关键情报被提前泄露,导致作战计划的调整。然而,他并未提供具体的作战内容或国防部计划变更的直接证据。 特朗普对泄密者表现出强烈愤怒。他表示:“我认为信息泄露者应被处决。过去,信息泄露者常常被处决。”并称:“信息泄露者必须受到非常、非常严厉的对待。在我看来,他们是这个世界的垃圾。” 特朗普总统及其亲信在第二任期内对与伊朗相关的报道及对他们不利的媒体文章表示不满,并加大了攻击力度。甚至禁止MSNBC、Politico和CNN的记者进入白宫,这些媒体则以违反第一修正案(新闻自由)为由提起诉讼。 对此类强硬言论,美国媒体表达了担忧。彭博社指出,在物价和经济问题成为中期选举的核心议题之际,特朗普总统如果重复对信息泄露者的指责等外围信息,可能会分散其强调政府经济成就的选举战略。 与此同时,特朗普在此次演讲中继续对民主党发起攻势,围绕经济和民生政策进行抨击。 他表示:“如果我们在选举中失败,将失去小费、加班和社会保障的免税优惠。他们(民主党)想要取消所有这些优惠。” 此外,他强调了第二任期内的边境政策和打击毒品的成就,称:“如果民主党重新掌权,他们将重新开放边境,把亚利桑那州拱手让给卡特尔,导致物价上涨。” 他还表示:“他们想要开放边境,强迫你们的孩子接受性别转换手术,让男性参加女性体育赛事。我们必须克服这一切,确保这样的事情不再发生。”并称:“他们想要摧毁我们所取得的所有成就。” 特朗普此次访问亚利桑那州被解读为旨在团结传统支持者的政治考量。亚利桑那州是2024年大选中特朗普以52.2%的得票率获胜的七个关键州之一。特别是此次演讲所在的布尔黑德市所在的莫哈维县,特朗普曾以77%的压倒性得票率获胜,是其代表性根据地之一。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-15 18:32:10 -
 拉온安全的‘元盾’获得人工智能产品·服务确认书
人工智能(AI)安全企业拉온安全于14日宣布,其AI安全解决方案‘元盾(OnShield)’获得了人工智能产品·服务确认书。 人工智能产品·服务确认制度是由韩国人工智能·软件产业协会(KOSA)根据人工智能基本法设立的,旨在确认产品或服务中是否实际应用了AI技术。该制度通过对产品中应用的AI的学习·推理特性及功能贡献度等进行技术审查,发放确认书。 随着企业对生成型AI的引入增加,出现了仅靠现有安全体系难以应对的新安全威胁。例如,员工在工作中将企业的重要信息或个人信息输入生成型AI,或攻击者利用恶性提示绕过AI设定的安全政策等情况。 元盾是为应对这些威胁而开发的AI安全护栏解决方案。它能够实时分析用户与生成型AI·AI代理之间的输入·输出数据,并根据预设政策对数据进行允许或阻止。该解决方案帮助企业管理在使用生成型AI过程中可能发生的信息泄露和AI滥用风险。 其主要功能包括检测和阻止恶性提示攻击(如提示注入和越狱),自动识别和匿名化·遮蔽AI输入信息中的个人信息等。基于韩语特化模型,过滤有害内容,并根据企业或机构设定的安全政策控制敏感信息输入和不当AI使用。 拉온安全计划以此次获得确认书为契机,正式扩大对公共·金融市场的攻势。预计在公共机构和金融机构审查AI安全解决方案的过程中,此确认书将作为判断元盾AI技术应用情况的依据。 拉온安全的代表李正雅表示:“随着生成型AI的应用逐步转向AI代理实际执行工作,敏感信息泄露、恶性提示、政策绕过等新的安全威胁也在增加。元盾是为控制这些威胁而设计的解决方案,旨在帮助企业和机构更安全地利用AI,我们将以此次确认书的获得为契机,进一步拓展在公共和金融领域的商业机会。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 19:04:10 -
 新村金库信息泄露攻击IP,暂时确认来自中国、泰国和韩国
新村金库因黑客攻击导致约400名客户的个人信息被泄露,攻击所用的互联网地址(IP)来源国暂时确认是中国、泰国和韩国等3个国家。金融监管机构正在调查近期金融行业频繁发生的利用人工智能(AI)代理的黑客攻击与此次事件的关联性,但目前尚未确认直接相关性。 据13日联合新闻社报道,新村金库确认约400名客户的姓名、地址、加密的居民身份证号码等部分个人信息被泄露。此次黑客攻击发生在10日的假期期间,金融监管机构当天接到相关事故的报告。 泄露的信息因客户而异,包括客户编号、姓名、加密的居民身份证号码、账户号码、出生日期、手机号码、地址、电子邮件地址和余额等。 此前,新村金库曾通过阻止海外IP的异常访问来防止信息泄露,但随后又遭到数十个新IP的攻击,最终导致实际信息泄露。 攻击所用的IP来源国暂时确认是中国、泰国和韩国等3个国家。金融监管机构正在调查近期金融行业频繁发生的利用AI代理的黑客攻击与此次事件的关联性,但目前尚未确认两者之间的相关性。 与此同时,OK储蓄银行也报告了黑客攻击。该公司在12日发现其网站某个网页遭到未授权者的访问尝试,立即封锁了信息查询系统,并向相关机构报告了“信息泄露的可能性”。目前尚在确认是否有实际个人信息被泄露。 OK储蓄银行表示:“目前没有发现其他异常迹象或可疑情况”,并与外部安全专业公司合作,调查实际信息泄露情况及事件的具体经过。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 06:12:00 -
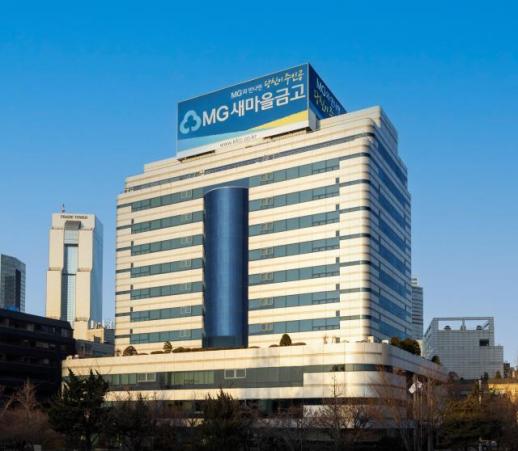 新村金融机构客户信息泄露超过400人,已向当局报告
新村金融机构因黑客攻击,确认超过400名客户的个人信息被泄露。据金融行业消息,新村金融机构中央会于近日在其官网发布了道歉声明,公告部分会员的个人(信用)信息泄露的事实。此次黑客攻击发生在10日,新村金融机构中央会在12日意识到泄露情况后,立即向金融监管部门报告。此次事件中泄露的信息包括客户编号、姓名、加密的居民身份证号码、账户号码、出生日期、手机号码、家庭及公司电话号码、家庭及公司地址、电子邮件地址、余额等。但实际泄露的信息种类因客户而异。新村金融机构中央会表示,在意识到泄露情况后,已封锁黑客访问的互联网地址(IP)及其使用的绕过访问IP,并对官网的安全漏洞进行了进一步检查。此外,已通过短信单独通知确认信息泄露的客户,并在官网上提供了查询泄露情况及具体泄露项目的服务。新村金融机构中央会表示:“如因此次泄露造成客户损失,将全额赔偿,并将全面检查个人信息保护体系和管理程序,强化安全系统。”目前尚未确认此次事件是否与近期金融行业频繁发生的利用人工智能(AI)代理的黑客攻击有关。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 01:56:20 -
 食品药品安全处的非公开文件被ChatGPT泄露
食品药品安全处管理的非公开资料被发现可以通过ChatGPT访问。通过ChatGPT可以查看的资料中包括企业信息和个人手机号码等内容。 据联合新闻报道,国民力量党议员李素熙在13日举行的国会保健福利委员会国政审查中表示:“我们在确认时,药品安全国家的结果页面上没有公开的文件,但我们下载了2672份临床试验结果文件。”她还指出:“这并不是黑客行为,而是任何人都可以使用的ChatGPT,无需登录和密码。” 李议员办公室下载的文件中,有839份被指定为非公开的企业信息文件,以及2208份包含负责人的手机号码的文件。 食品药品安全处长吴有京对此表示,已于昨日确认泄露事实并表示歉意。吴处长表示:“我们已于今天凌晨封锁了对这些资料的访问权限,并正在全面审查相关情况。” 在美国也曾发生类似事件。2017年,美国国防部收集的至少18亿条帖子在亚马逊S3存储中未进行非公开处理,任何人均可下载。此外,军方数千封电子邮件因微软Azure的政府专用云设置错误而被公开曝光。 有专家指出,即使没有单独的黑客攻击,如果基本的网络访问控制和搜索机器人阻止措施不足,国家和公共机构的非公开数据也可能通过生成型人工智能服务轻易外泄。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 00:56:00 -
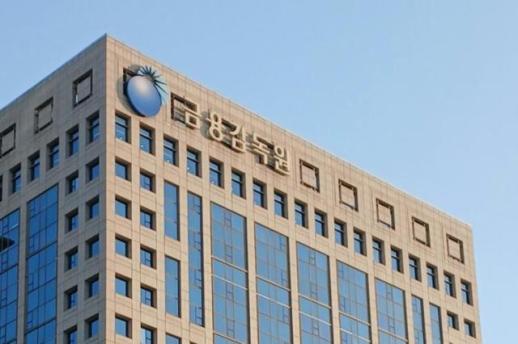 金融监督管理局对因黑客攻击而泄露客户信息的例佳银行进行现场检查
金融监督管理局将对因黑客攻击导致客户信息泄露的例佳银行进行现场检查。据金融监管机构消息,金融监督管理局将在今天对例佳银行进行现场检查,调查最近的黑客事件原因及信息泄露经过。此前,例佳银行在10月2日通过官方网站公告称:“我们确认在上个月30日,有身份不明的黑客访问了包含客户个人信息的服务器,导致个人信息泄露。”此次黑客攻击预计泄露了约5万条客户个人信息,包括姓名、出生日期、联系方式、账户号码、身份证号码、工作单位和地址等。例佳银行表示,在意识到信息泄露后,立即采取了相关服务中断、外部IP地址封锁等紧急措施,并加强了安全监控,以防止进一步的损失扩散。金融监督管理局计划根据后续检查情况决定是否转为正式检查。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-13 19:00:10
-
OK储蓄银行新增黑客攻击受害客户268人,总计518人
OK储蓄银行近日发生了黑客攻击事件,导致268名客户的信息被泄露。加上之前确认的250名贷款申请网页的受害者,受影响的客户总数已增至518人。根据金融行业的消息,OK储蓄银行在15日之前进行系统全面检查时,发现与移动接收服务相关的官方网站遭到黑客攻击。此次攻击发生在15日凌晨3时32分,持续了约4小时。泄露的信息包括客户姓名、账户号码、产品名称、余额、利率和最后交易日期等。OK储蓄银行表示,此次攻击所使用的互联网地址(IP)与金融安全院事先共享的可疑黑客IP不同。银行已向金融监督院报告了这一黑客事件,并通过短信和电子邮件逐一通知受害客户。公司方面表示,已完成对可疑IP的封锁、账户查询防御逻辑的修补,以及异常行为检测与阻断解决方案的紧急应用。目前没有发生新的异常访问。此前,OK储蓄银行在12日宣布,由于贷款申请网页遭到黑客攻击,250名客户的姓名、出生日期、地址、年收入和贷款金额等信息被泄露。OK储蓄银行相关人士表示:“在12日首次确认泄露情况后,我们进行了紧急应对,但在对系统进行全面重新检查的过程中,发现了额外的泄露情况。我们再次对信任我们的客户表示深深的歉意。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-17 02:48:00 -
知识产权部门推动技术警察扩大调查范围以应对技术泄露
知识产权处正在推动对《司法警察管理的职务及其职务范围法》(司法警察职务法)的修订,以扩大技术警察的调查范围,涵盖国家核心技术和国家先进战略技术的泄露犯罪。这一决定是基于检察院的废除可能导致技术泄露调查出现漏洞的判断。 知识产权处于14日表示,将加快对司法警察职务法的修订。目前,知识产权处的技术警察仅能调查专利和商业秘密侵权犯罪,而对违反工业技术保护法或国家先进战略产业法的案件没有直接调查权。 问题在于,这两类犯罪往往在同一事件中同时发生。根据知识产权处的数据,技术警察以起诉意见移送的商业秘密境外泄露案件中,有81.8%的案件同时涉及违反工业技术保护法或国家先进战略产业法的嫌疑。这些嫌疑需要转交给其他调查机构,但根据新修订的刑事诉讼法,知识产权处无法对本月成立的公诉检察官进行补充调查,这可能导致处理延迟或部分嫌疑被遗漏。在此次国政审查中,也有人指出需要完善制度以防止技术泄露调查的空白。 根据工业通商资源部的统计,从2020年到2025年,因海外技术泄露造成的产业损失规模预计达到约23兆2700亿韩元。尤其是包括半导体在内的先进产业技术泄露,对国家经济和安全构成了严重威胁。 知识产权处认为,技术泄露案件从确定搜查范围到证据分析和嫌疑证明都需要技术专业性,因此应由技术警察从调查初期就直接负责。司法政策研究院在去年的研究中指出,对技术的理解不足是技术泄露审判困难的主要原因。国会中已有多项相关修订案被提案。 知识产权处长金勇善表示:“先进技术的泄露不仅对企业造成损害,还严重威胁国家经济、安全和产业竞争力,这是一起重大犯罪。”他强调:“在刑事司法体系改革过程中,必须尽快完善相关法律,以确保技术泄露调查不出现漏洞,并基于技术警察的专业性,迅速有效地应对核心技术泄露犯罪。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-16 23:00:10 -
韩国金融机构遭黑客攻击的'阿尔特克斯'在中国重新推出付费平台
最近,曾因国内金融机构遭黑客攻击而被停止开发的人工智能(AI)渗透测试工具“阿尔特克斯(ARTEX)”预计将通过中国安全企业重新推出商业服务。 16日,安全行业消息称,中国安全企业Threatbook的联合创始人兼首席执行官(CEO)薛峰在其社交网络服务(SNS)上表示,将推出包括阿尔特克斯商业版在内的多个AI渗透测试代理的云平台“RedAgents.ai”。 阿尔特克斯是基于大规模语言模型(LLM)设计的AI渗透测试程序,能够自动分析攻击目标并自主执行从渗透场景建立到安全工具执行的全过程。 在9月底至10月初期间,韩国的16家金融机构,包括新韩银行、KB国民银行、 하나银行和釜山银行等,发生了约10万条信息泄露事件,当时在攻击IP地址中发现了阿尔特克斯被恶用的迹象。目前,警方网络调查局正在对此事件进行调查。 最初,阿尔特克斯在开发者平台GitHub上以开源形式公开,但由于对网络犯罪的恶用担忧,开发者已将其存储库设为私有并宣布项目中止。 调查结果显示,该程序的开发者为Threatbook的威胁检测工程师,最初是作为个人项目开发阿尔特克斯的。 Threatbook已将该工程师的项目交给他负责,正在开发商业版“阿尔特克斯专业版(ARTEX PRO)”,并计划将其作为新云平台的核心服务。 薛峰CEO表示,“RedAgents.ai”将在不存储用户数据的“零数据保留(ZDR)”技术的云环境中运行。 该平台除了阿尔特克斯专业版外,还将搭载由北京大学关联企业开发的“燕寻(YanXun)”、腾讯AI渗透测试大赛个人组第一名作品“燕记(YanJi)”、Threatbook最近收购的“网络打击AI”的商业版等多种AI安全工具。 Threatbook方面表示,未来还将持续向平台中添加更多代理。 薛峰CEO解释道:“单一代理无法发现所有漏洞,正如人工进行的模拟渗透测试一样,AI代理各自有不同的优势和方法,结合使用多个代理可以实现更全面的安全检查。” Threatbook计划不久后发布“RedAgents.ai”的预览版,目前正在接受早期用户的候补名单。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-16 20:08:00 -
OK储蓄银行确认客户250人个人信息泄露
OK储蓄银行确认,因黑客攻击导致250名客户的个人信息泄露。泄露的信息不仅包括姓名和出生日期,还涉及账户号码、年收入、贷款金额等敏感金融信息。OK储蓄银行于15日表示,经过与两家外部安全监控公司进行的详细调查,最终确认使用网站贷款申请服务的250名客户的个人信息被泄露。泄露的个人信息包括姓名、出生日期、手机号码、账户号码、地址、电子邮件、工作单位、营业执照号码、年收入、贷款金额等与贷款申请相关的信息。此次黑客攻击发生在11日晚上8时44分至12日凌晨2时14分,持续约5小时30分钟。OK储蓄银行在攻击结束后约7小时46分钟,于12日上午10时察觉到异常访问情况。随后,在同日上午11时35分,银行紧急发布了权限验证逻辑,并封锁了可疑的互联网地址(IP)和访问路径。从下午7时30分起,银行开始与两家外部安全监控公司合作,进行事件分析和详细调查。金融监督院于13日上午8时40分首次接到客户信息泄露的报告。随后,银行于15日上午9时向相关机构报告了信息泄露的事实,并于上午9时10分开始向受害客户进行个别通知。目前,OK储蓄银行在其官网上发布了致歉信,并通过短信和电子邮件向确认泄露的客户通报了受害情况。OK储蓄银行相关人士表示:“我们对这次信息泄露事件高度重视,深表歉意,给信任并使用我们服务的客户带来了困扰。我们将重新审视个人信息保护体系和安全系统,确保加强安全措施,防止再次发生。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-15 19:20:10 -
特朗普称“信息泄露者应被处决” 在亚利桑那州猛烈抨击媒体和泄密者
美国总统唐纳德·特朗普在演讲中声称,在对伊朗的军事行动中,空袭时间等机密信息被提前泄露,导致不得不更改作战计划。他表示:“信息泄露者应被处决。” 特朗普总统于14日(当地时间)在共和党支持率较高的亚利桑那州布尔黑德市进行中期选举的助选演讲。 他在演讲中指出,驻密苏里州的美军在对伊朗的空袭中,关键情报被提前泄露,导致作战计划的调整。然而,他并未提供具体的作战内容或国防部计划变更的直接证据。 特朗普对泄密者表现出强烈愤怒。他表示:“我认为信息泄露者应被处决。过去,信息泄露者常常被处决。”并称:“信息泄露者必须受到非常、非常严厉的对待。在我看来,他们是这个世界的垃圾。” 特朗普总统及其亲信在第二任期内对与伊朗相关的报道及对他们不利的媒体文章表示不满,并加大了攻击力度。甚至禁止MSNBC、Politico和CNN的记者进入白宫,这些媒体则以违反第一修正案(新闻自由)为由提起诉讼。 对此类强硬言论,美国媒体表达了担忧。彭博社指出,在物价和经济问题成为中期选举的核心议题之际,特朗普总统如果重复对信息泄露者的指责等外围信息,可能会分散其强调政府经济成就的选举战略。 与此同时,特朗普在此次演讲中继续对民主党发起攻势,围绕经济和民生政策进行抨击。 他表示:“如果我们在选举中失败,将失去小费、加班和社会保障的免税优惠。他们(民主党)想要取消所有这些优惠。” 此外,他强调了第二任期内的边境政策和打击毒品的成就,称:“如果民主党重新掌权,他们将重新开放边境,把亚利桑那州拱手让给卡特尔,导致物价上涨。” 他还表示:“他们想要开放边境,强迫你们的孩子接受性别转换手术,让男性参加女性体育赛事。我们必须克服这一切,确保这样的事情不再发生。”并称:“他们想要摧毁我们所取得的所有成就。” 特朗普此次访问亚利桑那州被解读为旨在团结传统支持者的政治考量。亚利桑那州是2024年大选中特朗普以52.2%的得票率获胜的七个关键州之一。特别是此次演讲所在的布尔黑德市所在的莫哈维县,特朗普曾以77%的压倒性得票率获胜,是其代表性根据地之一。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-15 18:32:10 -
拉온安全的‘元盾’获得人工智能产品·服务确认书
人工智能(AI)安全企业拉온安全于14日宣布,其AI安全解决方案‘元盾(OnShield)’获得了人工智能产品·服务确认书。 人工智能产品·服务确认制度是由韩国人工智能·软件产业协会(KOSA)根据人工智能基本法设立的,旨在确认产品或服务中是否实际应用了AI技术。该制度通过对产品中应用的AI的学习·推理特性及功能贡献度等进行技术审查,发放确认书。 随着企业对生成型AI的引入增加,出现了仅靠现有安全体系难以应对的新安全威胁。例如,员工在工作中将企业的重要信息或个人信息输入生成型AI,或攻击者利用恶性提示绕过AI设定的安全政策等情况。 元盾是为应对这些威胁而开发的AI安全护栏解决方案。它能够实时分析用户与生成型AI·AI代理之间的输入·输出数据,并根据预设政策对数据进行允许或阻止。该解决方案帮助企业管理在使用生成型AI过程中可能发生的信息泄露和AI滥用风险。 其主要功能包括检测和阻止恶性提示攻击(如提示注入和越狱),自动识别和匿名化·遮蔽AI输入信息中的个人信息等。基于韩语特化模型,过滤有害内容,并根据企业或机构设定的安全政策控制敏感信息输入和不当AI使用。 拉온安全计划以此次获得确认书为契机,正式扩大对公共·金融市场的攻势。预计在公共机构和金融机构审查AI安全解决方案的过程中,此确认书将作为判断元盾AI技术应用情况的依据。 拉온安全的代表李正雅表示:“随着生成型AI的应用逐步转向AI代理实际执行工作,敏感信息泄露、恶性提示、政策绕过等新的安全威胁也在增加。元盾是为控制这些威胁而设计的解决方案,旨在帮助企业和机构更安全地利用AI,我们将以此次确认书的获得为契机,进一步拓展在公共和金融领域的商业机会。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 19:04:10 -
新村金库信息泄露攻击IP,暂时确认来自中国、泰国和韩国
新村金库因黑客攻击导致约400名客户的个人信息被泄露,攻击所用的互联网地址(IP)来源国暂时确认是中国、泰国和韩国等3个国家。金融监管机构正在调查近期金融行业频繁发生的利用人工智能(AI)代理的黑客攻击与此次事件的关联性,但目前尚未确认直接相关性。 据13日联合新闻社报道,新村金库确认约400名客户的姓名、地址、加密的居民身份证号码等部分个人信息被泄露。此次黑客攻击发生在10日的假期期间,金融监管机构当天接到相关事故的报告。 泄露的信息因客户而异,包括客户编号、姓名、加密的居民身份证号码、账户号码、出生日期、手机号码、地址、电子邮件地址和余额等。 此前,新村金库曾通过阻止海外IP的异常访问来防止信息泄露,但随后又遭到数十个新IP的攻击,最终导致实际信息泄露。 攻击所用的IP来源国暂时确认是中国、泰国和韩国等3个国家。金融监管机构正在调查近期金融行业频繁发生的利用AI代理的黑客攻击与此次事件的关联性,但目前尚未确认两者之间的相关性。 与此同时,OK储蓄银行也报告了黑客攻击。该公司在12日发现其网站某个网页遭到未授权者的访问尝试,立即封锁了信息查询系统,并向相关机构报告了“信息泄露的可能性”。目前尚在确认是否有实际个人信息被泄露。 OK储蓄银行表示:“目前没有发现其他异常迹象或可疑情况”,并与外部安全专业公司合作,调查实际信息泄露情况及事件的具体经过。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 06:12:00 -
新村金融机构客户信息泄露超过400人,已向当局报告
新村金融机构因黑客攻击,确认超过400名客户的个人信息被泄露。据金融行业消息,新村金融机构中央会于近日在其官网发布了道歉声明,公告部分会员的个人(信用)信息泄露的事实。此次黑客攻击发生在10日,新村金融机构中央会在12日意识到泄露情况后,立即向金融监管部门报告。此次事件中泄露的信息包括客户编号、姓名、加密的居民身份证号码、账户号码、出生日期、手机号码、家庭及公司电话号码、家庭及公司地址、电子邮件地址、余额等。但实际泄露的信息种类因客户而异。新村金融机构中央会表示,在意识到泄露情况后,已封锁黑客访问的互联网地址(IP)及其使用的绕过访问IP,并对官网的安全漏洞进行了进一步检查。此外,已通过短信单独通知确认信息泄露的客户,并在官网上提供了查询泄露情况及具体泄露项目的服务。新村金融机构中央会表示:“如因此次泄露造成客户损失,将全额赔偿,并将全面检查个人信息保护体系和管理程序,强化安全系统。”目前尚未确认此次事件是否与近期金融行业频繁发生的利用人工智能(AI)代理的黑客攻击有关。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 01:56:20 -
食品药品安全处的非公开文件被ChatGPT泄露
食品药品安全处管理的非公开资料被发现可以通过ChatGPT访问。通过ChatGPT可以查看的资料中包括企业信息和个人手机号码等内容。 据联合新闻报道,国民力量党议员李素熙在13日举行的国会保健福利委员会国政审查中表示:“我们在确认时,药品安全国家的结果页面上没有公开的文件,但我们下载了2672份临床试验结果文件。”她还指出:“这并不是黑客行为,而是任何人都可以使用的ChatGPT,无需登录和密码。” 李议员办公室下载的文件中,有839份被指定为非公开的企业信息文件,以及2208份包含负责人的手机号码的文件。 食品药品安全处长吴有京对此表示,已于昨日确认泄露事实并表示歉意。吴处长表示:“我们已于今天凌晨封锁了对这些资料的访问权限,并正在全面审查相关情况。” 在美国也曾发生类似事件。2017年,美国国防部收集的至少18亿条帖子在亚马逊S3存储中未进行非公开处理,任何人均可下载。此外,军方数千封电子邮件因微软Azure的政府专用云设置错误而被公开曝光。 有专家指出,即使没有单独的黑客攻击,如果基本的网络访问控制和搜索机器人阻止措施不足,国家和公共机构的非公开数据也可能通过生成型人工智能服务轻易外泄。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 00:56:00 -
金融监督管理局对因黑客攻击而泄露客户信息的例佳银行进行现场检查
金融监督管理局将对因黑客攻击导致客户信息泄露的例佳银行进行现场检查。据金融监管机构消息,金融监督管理局将在今天对例佳银行进行现场检查,调查最近的黑客事件原因及信息泄露经过。此前,例佳银行在10月2日通过官方网站公告称:“我们确认在上个月30日,有身份不明的黑客访问了包含客户个人信息的服务器,导致个人信息泄露。”此次黑客攻击预计泄露了约5万条客户个人信息,包括姓名、出生日期、联系方式、账户号码、身份证号码、工作单位和地址等。例佳银行表示,在意识到信息泄露后,立即采取了相关服务中断、外部IP地址封锁等紧急措施,并加强了安全监控,以防止进一步的损失扩散。金融监督管理局计划根据后续检查情况决定是否转为正式检查。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-13 19:00:10









