
主页搜索
搜索
选择时间
搜索范围
全部的
‘姓名’新闻 143个
-
 OK储蓄银行新增黑客攻击受害客户268人,总计518人
OK储蓄银行近日发生了黑客攻击事件,导致268名客户的信息被泄露。加上之前确认的250名贷款申请网页的受害者,受影响的客户总数已增至518人。根据金融行业的消息,OK储蓄银行在15日之前进行系统全面检查时,发现与移动接收服务相关的官方网站遭到黑客攻击。此次攻击发生在15日凌晨3时32分,持续了约4小时。泄露的信息包括客户姓名、账户号码、产品名称、余额、利率和最后交易日期等。OK储蓄银行表示,此次攻击所使用的互联网地址(IP)与金融安全院事先共享的可疑黑客IP不同。银行已向金融监督院报告了这一黑客事件,并通过短信和电子邮件逐一通知受害客户。公司方面表示,已完成对可疑IP的封锁、账户查询防御逻辑的修补,以及异常行为检测与阻断解决方案的紧急应用。目前没有发生新的异常访问。此前,OK储蓄银行在12日宣布,由于贷款申请网页遭到黑客攻击,250名客户的姓名、出生日期、地址、年收入和贷款金额等信息被泄露。OK储蓄银行相关人士表示:“在12日首次确认泄露情况后,我们进行了紧急应对,但在对系统进行全面重新检查的过程中,发现了额外的泄露情况。我们再次对信任我们的客户表示深深的歉意。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-17 02:48:00 -
 广播媒体通信审议委员会查处71起冒充网站
广播媒体通信审议委员会(简称“广播审议会”)自今年4月以来,已对71起冒充其他企业的商号、标志等,或模仿官方网站的“冒充网站”作出整改要求。广播审议会通信审议小组于15日召开第47次会议,审议并决定了2个冒充网站的相关事宜。会议认为,这些网站违反了禁止虚假或欺骗性标识和广告的《标识广告公正化法》以及禁止信用损害和妨碍业务的《刑法》,因此决定对其分别要求停止使用和封锁访问。特别是一些网站以贷款申请、会员注册、咨询接收等名义,诱导用户输入姓名、居民身份证号码、联系方式、账户号码等个人信息,可能导致个人信息泄露或金融诈骗等二次损害。冒充的对象包括金融机构、彩票经营者、保险代理商等,涉及特定储蓄银行的商号和标志被非法使用,借助通信费用担保贷款等名义诱导用户输入个人信息和申请贷款的金融机构冒充网站,以及模仿官方彩票受托经营者的商号、标志及主页主画面,诱导用户注册的“彩票经营者冒充网站”等情况。小组委员金宇锡表示:“盗用他人企业信息发布虚假信息的行为,不仅会对合法企业造成巨大损害,也会对用户造成严重影响。”他强调:“为了防止相关损害的扩散,我们将对盗用企业信息或进行不当标识和广告的信息进行严格审议。”他还呼吁:“用户务必确认是否为官方网站,若发现信息被盗用的企业,请迅速向广播审议会申请审议。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-16 00:56:00 -
 OK储蓄银行确认客户250人个人信息泄露
OK储蓄银行确认,因黑客攻击导致250名客户的个人信息泄露。泄露的信息不仅包括姓名和出生日期,还涉及账户号码、年收入、贷款金额等敏感金融信息。OK储蓄银行于15日表示,经过与两家外部安全监控公司进行的详细调查,最终确认使用网站贷款申请服务的250名客户的个人信息被泄露。泄露的个人信息包括姓名、出生日期、手机号码、账户号码、地址、电子邮件、工作单位、营业执照号码、年收入、贷款金额等与贷款申请相关的信息。此次黑客攻击发生在11日晚上8时44分至12日凌晨2时14分,持续约5小时30分钟。OK储蓄银行在攻击结束后约7小时46分钟,于12日上午10时察觉到异常访问情况。随后,在同日上午11时35分,银行紧急发布了权限验证逻辑,并封锁了可疑的互联网地址(IP)和访问路径。从下午7时30分起,银行开始与两家外部安全监控公司合作,进行事件分析和详细调查。金融监督院于13日上午8时40分首次接到客户信息泄露的报告。随后,银行于15日上午9时向相关机构报告了信息泄露的事实,并于上午9时10分开始向受害客户进行个别通知。目前,OK储蓄银行在其官网上发布了致歉信,并通过短信和电子邮件向确认泄露的客户通报了受害情况。OK储蓄银行相关人士表示:“我们对这次信息泄露事件高度重视,深表歉意,给信任并使用我们服务的客户带来了困扰。我们将重新审视个人信息保护体系和安全系统,确保加强安全措施,防止再次发生。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-15 19:20:10 -
 金融监管机构将大型金融公司安全检查频率提高至每年两次以上
金融监管机构决定将大型金融公司的安全漏洞检查频率从每年一次增加到每年两次以上。近期,银行业接连发生黑客攻击事件,促使监管机构加强对首席执行官(CEO)的责任,并改善黑客威胁信息共享机制,以全面整顿金融行业的安全体系。 根据14日金融委员会的消息,今天在新振昌秘书长主持的“第二次紧急情况应对会议”上,讨论了加强安全管理的相关措施。 监管机构计划首先增加大型金融公司的安全漏洞检查次数,并在必要时提供随时检查的依据。将全面检查金融公司的外部接触点和认证体系,并明确CEO和首席信息安全官(CISO)的责任范围。 还将改善统一监控系统,以便各个金融公司能够共享检测到的黑客威胁信息。同时,推动基于人工智能的漏洞检测基础设施建设,并为中小型金融公司建立联合安全监控体系。 新秘书长表示:“尽管多次要求全面检查和加强管理,但仍发现金融公司在基本方面的遵守情况不佳,这是非常痛心的部分。我们将推动包括确保CEO和董事会责任在内的安全体系的根本制度改进。” 此次应对措施是基于对安全事件调查和紧急安全检查中发现的金融行业整体损失和管理不足的情况。对新韩银行安全事件前后的损失调查显示,共有16家公司确认遭受安全事件,个人信息泄露规模约为10万条。 确认发生事件的公司包括新韩银行、KB国民银行、釜山银行、 하나은행、예가람银行、웰컴银行、DB银行、OK储蓄银行、现代资本、山银资本等。PFCT、모우다、브라이트픽스、스트리미、프라뱅、새마을金库中央会也在其中。泄露的信息包括姓名、联系方式、居民身份证号码、电子邮件等,但未确认账户号码或卡号的泄露。 截至8日,对555家金融公司进行了12项检查,结果显示130家(23.4%)存在不足之处。发现的问题包括未应用最新的安全补丁、技术支持已结束的系统管理不善、未建立24小时安全监控体系、外部系统认证和授权缺失等。监管机构正在指导立即采取补救措施,同时调查进一步的损失和事件之间的关联性。
2026-10-15 00:24:00 -
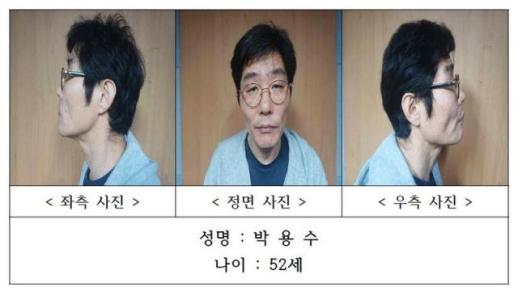 南朱夫妇被杀案嫌疑人身份公开,52岁朴勇洙
在全南南朱,因涉嫌绑架并杀害一对60多岁夫妇而被拘留的朴勇洙(52岁)的身份信息已被公开。 全南警察厅于14日上午10时起在其官方网站上发布了朴勇洙的姓名、年龄及照片等信息。 警方在前一天召开了身份信息公开审议委员会,考虑到犯罪的残忍性、造成的重大伤害、公众的知情权以及防止再犯等公共利益,决定公开其身份信息。 如果当事人对身份信息公开决定提出异议,可以有5天的缓冲期,但朴勇洙并未提出异议,因此立即进行了公开。公开期限至下月13日。 朴勇洙被指控于5日晚上9时28分至11时57分之间,在全南南朱的一处住宅内,用刀刺杀并勒死了平时认识的60多岁夫妇。 受害夫妇于次日下午被发现时,手脚被绑,已无生命迹象。 警方计划于16日将朴勇洙移送至光州地方检察厅。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 23:16:00 -
 金融监管机构召开安全检查会议,讨论应对黑客攻击的AI对策
由于金融行业频繁发生黑客攻击和客户信息泄露,金融监管机构决定检查安全应对体系并制定额外对策。 14日,金融监管机构表示,金融委员会将在当天下午3时召开会议,由新进昌秘书长主持,金融监督院、金融安全院等相关机构将讨论金融行业的安全检查结果和应对方案。 此前,金融监管机构在上月底以新韩银行为起点,接连发生黑客事件,要求全行业在8日之前进行自查并上报结果。 检查项目包括:是否阻止攻击者的互联网协议(IP)、确认侵害尝试及损失、外部暴露的信息技术(IT)资产的漏洞检查、强化认证程序、实时安全监控系统的运作等共12项。 金融监管机构将在此次会议上审查金融监督院汇总的检查结果,并讨论利用人工智能(AI)应对黑客攻击的方案。然而,由于黑客事件的影响,第二次网络隔离监管放宽目标机构的选择等具体日程预计不会被讨论。 金融行业的黑客事件也扩展至第二金融领域。新韩、KB国民、 하나、BNK釜山银行以及예가람、欢迎储蓄银行、现代资本等7家公司发生了客户信息泄露,前一天新村金融协会和OK储蓄银行也接到了侵害报告。新村金融协会泄露了约400名客户的姓名、地址和加密的居民身份证号码等部分个人信息。OK储蓄银行正在确认信息是否泄露。 金融监管机构推测,额外事件可能由不同攻击者引发,但仍在调查其关联性。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 18:00:10 -
 新村金库信息泄露攻击IP,暂时确认来自中国、泰国和韩国
新村金库因黑客攻击导致约400名客户的个人信息被泄露,攻击所用的互联网地址(IP)来源国暂时确认是中国、泰国和韩国等3个国家。金融监管机构正在调查近期金融行业频繁发生的利用人工智能(AI)代理的黑客攻击与此次事件的关联性,但目前尚未确认直接相关性。 据13日联合新闻社报道,新村金库确认约400名客户的姓名、地址、加密的居民身份证号码等部分个人信息被泄露。此次黑客攻击发生在10日的假期期间,金融监管机构当天接到相关事故的报告。 泄露的信息因客户而异,包括客户编号、姓名、加密的居民身份证号码、账户号码、出生日期、手机号码、地址、电子邮件地址和余额等。 此前,新村金库曾通过阻止海外IP的异常访问来防止信息泄露,但随后又遭到数十个新IP的攻击,最终导致实际信息泄露。 攻击所用的IP来源国暂时确认是中国、泰国和韩国等3个国家。金融监管机构正在调查近期金融行业频繁发生的利用AI代理的黑客攻击与此次事件的关联性,但目前尚未确认两者之间的相关性。 与此同时,OK储蓄银行也报告了黑客攻击。该公司在12日发现其网站某个网页遭到未授权者的访问尝试,立即封锁了信息查询系统,并向相关机构报告了“信息泄露的可能性”。目前尚在确认是否有实际个人信息被泄露。 OK储蓄银行表示:“目前没有发现其他异常迹象或可疑情况”,并与外部安全专业公司合作,调查实际信息泄露情况及事件的具体经过。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 06:12:00 -
 ‘那朱夫妇杀害案’ 50岁嫌疑人信息将于14日公开,姓名、年龄、照片将发布30天
在前南那朱,一名50岁男子因涉嫌绑架并杀害一对60岁夫妇,其个人信息将于14日公开。姓名、年龄、照片等信息将在前南警方官网上发布30天。 据联合新闻13日报道,个人信息公开审议委员会决定公开因抢劫杀人被拘留的A某(52)的个人信息。 审议委员会认为,该案件的残忍性、造成的重大伤害、公众的知情权以及防止再犯的公共利益等条件符合信息公开的要求。 如果A某不同意公开,警方将在5天的宽限期后发布,但由于A某同意公开,警方计划于14日上午10时开始发布其个人信息。公开内容包括A某的姓名、年龄和照片,发布期限为30天。 前南警方公开恶性犯罪嫌疑人信息,此次是继2024年顺天高中女生杀害案嫌疑人朴大成之后的第二次。 A某于5日下午9时28分至11时57分之间,在前南光州那朱市的一处住宅内,涉嫌用利器刺杀或勒死平时认识的60岁夫妇。 受害夫妇于次日下午被发现时手脚被绑,已无生命迹象。警方已以抢劫杀人罪对A某进行拘留,并继续展开调查。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 05:00:20 -
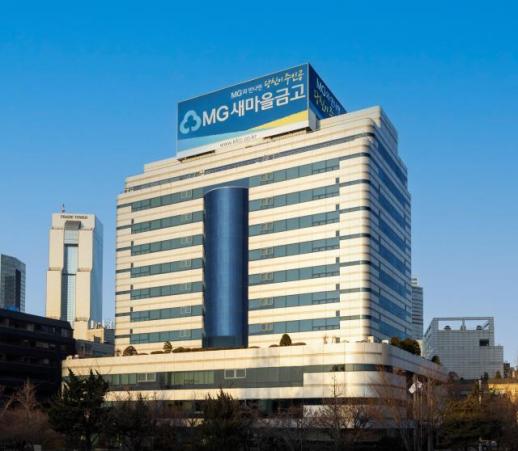 新村金融机构客户信息泄露超过400人,已向当局报告
新村金融机构因黑客攻击,确认超过400名客户的个人信息被泄露。据金融行业消息,新村金融机构中央会于近日在其官网发布了道歉声明,公告部分会员的个人(信用)信息泄露的事实。此次黑客攻击发生在10日,新村金融机构中央会在12日意识到泄露情况后,立即向金融监管部门报告。此次事件中泄露的信息包括客户编号、姓名、加密的居民身份证号码、账户号码、出生日期、手机号码、家庭及公司电话号码、家庭及公司地址、电子邮件地址、余额等。但实际泄露的信息种类因客户而异。新村金融机构中央会表示,在意识到泄露情况后,已封锁黑客访问的互联网地址(IP)及其使用的绕过访问IP,并对官网的安全漏洞进行了进一步检查。此外,已通过短信单独通知确认信息泄露的客户,并在官网上提供了查询泄露情况及具体泄露项目的服务。新村金融机构中央会表示:“如因此次泄露造成客户损失,将全额赔偿,并将全面检查个人信息保护体系和管理程序,强化安全系统。”目前尚未确认此次事件是否与近期金融行业频繁发生的利用人工智能(AI)代理的黑客攻击有关。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 01:56:20 -
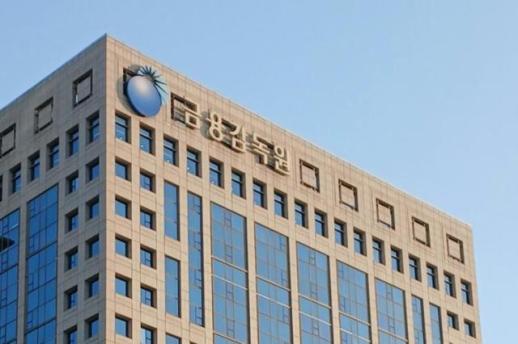 金融监督管理局对因黑客攻击而泄露客户信息的例佳银行进行现场检查
金融监督管理局将对因黑客攻击导致客户信息泄露的例佳银行进行现场检查。据金融监管机构消息,金融监督管理局将在今天对例佳银行进行现场检查,调查最近的黑客事件原因及信息泄露经过。此前,例佳银行在10月2日通过官方网站公告称:“我们确认在上个月30日,有身份不明的黑客访问了包含客户个人信息的服务器,导致个人信息泄露。”此次黑客攻击预计泄露了约5万条客户个人信息,包括姓名、出生日期、联系方式、账户号码、身份证号码、工作单位和地址等。例佳银行表示,在意识到信息泄露后,立即采取了相关服务中断、外部IP地址封锁等紧急措施,并加强了安全监控,以防止进一步的损失扩散。金融监督管理局计划根据后续检查情况决定是否转为正式检查。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-13 19:00:10
-
OK储蓄银行新增黑客攻击受害客户268人,总计518人
OK储蓄银行近日发生了黑客攻击事件,导致268名客户的信息被泄露。加上之前确认的250名贷款申请网页的受害者,受影响的客户总数已增至518人。根据金融行业的消息,OK储蓄银行在15日之前进行系统全面检查时,发现与移动接收服务相关的官方网站遭到黑客攻击。此次攻击发生在15日凌晨3时32分,持续了约4小时。泄露的信息包括客户姓名、账户号码、产品名称、余额、利率和最后交易日期等。OK储蓄银行表示,此次攻击所使用的互联网地址(IP)与金融安全院事先共享的可疑黑客IP不同。银行已向金融监督院报告了这一黑客事件,并通过短信和电子邮件逐一通知受害客户。公司方面表示,已完成对可疑IP的封锁、账户查询防御逻辑的修补,以及异常行为检测与阻断解决方案的紧急应用。目前没有发生新的异常访问。此前,OK储蓄银行在12日宣布,由于贷款申请网页遭到黑客攻击,250名客户的姓名、出生日期、地址、年收入和贷款金额等信息被泄露。OK储蓄银行相关人士表示:“在12日首次确认泄露情况后,我们进行了紧急应对,但在对系统进行全面重新检查的过程中,发现了额外的泄露情况。我们再次对信任我们的客户表示深深的歉意。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-17 02:48:00 -
广播媒体通信审议委员会查处71起冒充网站
广播媒体通信审议委员会(简称“广播审议会”)自今年4月以来,已对71起冒充其他企业的商号、标志等,或模仿官方网站的“冒充网站”作出整改要求。广播审议会通信审议小组于15日召开第47次会议,审议并决定了2个冒充网站的相关事宜。会议认为,这些网站违反了禁止虚假或欺骗性标识和广告的《标识广告公正化法》以及禁止信用损害和妨碍业务的《刑法》,因此决定对其分别要求停止使用和封锁访问。特别是一些网站以贷款申请、会员注册、咨询接收等名义,诱导用户输入姓名、居民身份证号码、联系方式、账户号码等个人信息,可能导致个人信息泄露或金融诈骗等二次损害。冒充的对象包括金融机构、彩票经营者、保险代理商等,涉及特定储蓄银行的商号和标志被非法使用,借助通信费用担保贷款等名义诱导用户输入个人信息和申请贷款的金融机构冒充网站,以及模仿官方彩票受托经营者的商号、标志及主页主画面,诱导用户注册的“彩票经营者冒充网站”等情况。小组委员金宇锡表示:“盗用他人企业信息发布虚假信息的行为,不仅会对合法企业造成巨大损害,也会对用户造成严重影响。”他强调:“为了防止相关损害的扩散,我们将对盗用企业信息或进行不当标识和广告的信息进行严格审议。”他还呼吁:“用户务必确认是否为官方网站,若发现信息被盗用的企业,请迅速向广播审议会申请审议。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-16 00:56:00 -
OK储蓄银行确认客户250人个人信息泄露
OK储蓄银行确认,因黑客攻击导致250名客户的个人信息泄露。泄露的信息不仅包括姓名和出生日期,还涉及账户号码、年收入、贷款金额等敏感金融信息。OK储蓄银行于15日表示,经过与两家外部安全监控公司进行的详细调查,最终确认使用网站贷款申请服务的250名客户的个人信息被泄露。泄露的个人信息包括姓名、出生日期、手机号码、账户号码、地址、电子邮件、工作单位、营业执照号码、年收入、贷款金额等与贷款申请相关的信息。此次黑客攻击发生在11日晚上8时44分至12日凌晨2时14分,持续约5小时30分钟。OK储蓄银行在攻击结束后约7小时46分钟,于12日上午10时察觉到异常访问情况。随后,在同日上午11时35分,银行紧急发布了权限验证逻辑,并封锁了可疑的互联网地址(IP)和访问路径。从下午7时30分起,银行开始与两家外部安全监控公司合作,进行事件分析和详细调查。金融监督院于13日上午8时40分首次接到客户信息泄露的报告。随后,银行于15日上午9时向相关机构报告了信息泄露的事实,并于上午9时10分开始向受害客户进行个别通知。目前,OK储蓄银行在其官网上发布了致歉信,并通过短信和电子邮件向确认泄露的客户通报了受害情况。OK储蓄银行相关人士表示:“我们对这次信息泄露事件高度重视,深表歉意,给信任并使用我们服务的客户带来了困扰。我们将重新审视个人信息保护体系和安全系统,确保加强安全措施,防止再次发生。”※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-15 19:20:10 -
金融监管机构将大型金融公司安全检查频率提高至每年两次以上
金融监管机构决定将大型金融公司的安全漏洞检查频率从每年一次增加到每年两次以上。近期,银行业接连发生黑客攻击事件,促使监管机构加强对首席执行官(CEO)的责任,并改善黑客威胁信息共享机制,以全面整顿金融行业的安全体系。 根据14日金融委员会的消息,今天在新振昌秘书长主持的“第二次紧急情况应对会议”上,讨论了加强安全管理的相关措施。 监管机构计划首先增加大型金融公司的安全漏洞检查次数,并在必要时提供随时检查的依据。将全面检查金融公司的外部接触点和认证体系,并明确CEO和首席信息安全官(CISO)的责任范围。 还将改善统一监控系统,以便各个金融公司能够共享检测到的黑客威胁信息。同时,推动基于人工智能的漏洞检测基础设施建设,并为中小型金融公司建立联合安全监控体系。 新秘书长表示:“尽管多次要求全面检查和加强管理,但仍发现金融公司在基本方面的遵守情况不佳,这是非常痛心的部分。我们将推动包括确保CEO和董事会责任在内的安全体系的根本制度改进。” 此次应对措施是基于对安全事件调查和紧急安全检查中发现的金融行业整体损失和管理不足的情况。对新韩银行安全事件前后的损失调查显示,共有16家公司确认遭受安全事件,个人信息泄露规模约为10万条。 确认发生事件的公司包括新韩银行、KB国民银行、釜山银行、 하나은행、예가람银行、웰컴银行、DB银行、OK储蓄银行、现代资本、山银资本等。PFCT、모우다、브라이트픽스、스트리미、프라뱅、새마을金库中央会也在其中。泄露的信息包括姓名、联系方式、居民身份证号码、电子邮件等,但未确认账户号码或卡号的泄露。 截至8日,对555家金融公司进行了12项检查,结果显示130家(23.4%)存在不足之处。发现的问题包括未应用最新的安全补丁、技术支持已结束的系统管理不善、未建立24小时安全监控体系、外部系统认证和授权缺失等。监管机构正在指导立即采取补救措施,同时调查进一步的损失和事件之间的关联性。
2026-10-15 00:24:00 -
南朱夫妇被杀案嫌疑人身份公开,52岁朴勇洙
在全南南朱,因涉嫌绑架并杀害一对60多岁夫妇而被拘留的朴勇洙(52岁)的身份信息已被公开。 全南警察厅于14日上午10时起在其官方网站上发布了朴勇洙的姓名、年龄及照片等信息。 警方在前一天召开了身份信息公开审议委员会,考虑到犯罪的残忍性、造成的重大伤害、公众的知情权以及防止再犯等公共利益,决定公开其身份信息。 如果当事人对身份信息公开决定提出异议,可以有5天的缓冲期,但朴勇洙并未提出异议,因此立即进行了公开。公开期限至下月13日。 朴勇洙被指控于5日晚上9时28分至11时57分之间,在全南南朱的一处住宅内,用刀刺杀并勒死了平时认识的60多岁夫妇。 受害夫妇于次日下午被发现时,手脚被绑,已无生命迹象。 警方计划于16日将朴勇洙移送至光州地方检察厅。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 23:16:00 -
金融监管机构召开安全检查会议,讨论应对黑客攻击的AI对策
由于金融行业频繁发生黑客攻击和客户信息泄露,金融监管机构决定检查安全应对体系并制定额外对策。 14日,金融监管机构表示,金融委员会将在当天下午3时召开会议,由新进昌秘书长主持,金融监督院、金融安全院等相关机构将讨论金融行业的安全检查结果和应对方案。 此前,金融监管机构在上月底以新韩银行为起点,接连发生黑客事件,要求全行业在8日之前进行自查并上报结果。 检查项目包括:是否阻止攻击者的互联网协议(IP)、确认侵害尝试及损失、外部暴露的信息技术(IT)资产的漏洞检查、强化认证程序、实时安全监控系统的运作等共12项。 金融监管机构将在此次会议上审查金融监督院汇总的检查结果,并讨论利用人工智能(AI)应对黑客攻击的方案。然而,由于黑客事件的影响,第二次网络隔离监管放宽目标机构的选择等具体日程预计不会被讨论。 金融行业的黑客事件也扩展至第二金融领域。新韩、KB国民、 하나、BNK釜山银行以及예가람、欢迎储蓄银行、现代资本等7家公司发生了客户信息泄露,前一天新村金融协会和OK储蓄银行也接到了侵害报告。新村金融协会泄露了约400名客户的姓名、地址和加密的居民身份证号码等部分个人信息。OK储蓄银行正在确认信息是否泄露。 金融监管机构推测,额外事件可能由不同攻击者引发,但仍在调查其关联性。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 18:00:10 -
新村金库信息泄露攻击IP,暂时确认来自中国、泰国和韩国
新村金库因黑客攻击导致约400名客户的个人信息被泄露,攻击所用的互联网地址(IP)来源国暂时确认是中国、泰国和韩国等3个国家。金融监管机构正在调查近期金融行业频繁发生的利用人工智能(AI)代理的黑客攻击与此次事件的关联性,但目前尚未确认直接相关性。 据13日联合新闻社报道,新村金库确认约400名客户的姓名、地址、加密的居民身份证号码等部分个人信息被泄露。此次黑客攻击发生在10日的假期期间,金融监管机构当天接到相关事故的报告。 泄露的信息因客户而异,包括客户编号、姓名、加密的居民身份证号码、账户号码、出生日期、手机号码、地址、电子邮件地址和余额等。 此前,新村金库曾通过阻止海外IP的异常访问来防止信息泄露,但随后又遭到数十个新IP的攻击,最终导致实际信息泄露。 攻击所用的IP来源国暂时确认是中国、泰国和韩国等3个国家。金融监管机构正在调查近期金融行业频繁发生的利用AI代理的黑客攻击与此次事件的关联性,但目前尚未确认两者之间的相关性。 与此同时,OK储蓄银行也报告了黑客攻击。该公司在12日发现其网站某个网页遭到未授权者的访问尝试,立即封锁了信息查询系统,并向相关机构报告了“信息泄露的可能性”。目前尚在确认是否有实际个人信息被泄露。 OK储蓄银行表示:“目前没有发现其他异常迹象或可疑情况”,并与外部安全专业公司合作,调查实际信息泄露情况及事件的具体经过。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 06:12:00 -
‘那朱夫妇杀害案’ 50岁嫌疑人信息将于14日公开,姓名、年龄、照片将发布30天
在前南那朱,一名50岁男子因涉嫌绑架并杀害一对60岁夫妇,其个人信息将于14日公开。姓名、年龄、照片等信息将在前南警方官网上发布30天。 据联合新闻13日报道,个人信息公开审议委员会决定公开因抢劫杀人被拘留的A某(52)的个人信息。 审议委员会认为,该案件的残忍性、造成的重大伤害、公众的知情权以及防止再犯的公共利益等条件符合信息公开的要求。 如果A某不同意公开,警方将在5天的宽限期后发布,但由于A某同意公开,警方计划于14日上午10时开始发布其个人信息。公开内容包括A某的姓名、年龄和照片,发布期限为30天。 前南警方公开恶性犯罪嫌疑人信息,此次是继2024年顺天高中女生杀害案嫌疑人朴大成之后的第二次。 A某于5日下午9时28分至11时57分之间,在前南光州那朱市的一处住宅内,涉嫌用利器刺杀或勒死平时认识的60岁夫妇。 受害夫妇于次日下午被发现时手脚被绑,已无生命迹象。警方已以抢劫杀人罪对A某进行拘留,并继续展开调查。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 05:00:20 -
新村金融机构客户信息泄露超过400人,已向当局报告
新村金融机构因黑客攻击,确认超过400名客户的个人信息被泄露。据金融行业消息,新村金融机构中央会于近日在其官网发布了道歉声明,公告部分会员的个人(信用)信息泄露的事实。此次黑客攻击发生在10日,新村金融机构中央会在12日意识到泄露情况后,立即向金融监管部门报告。此次事件中泄露的信息包括客户编号、姓名、加密的居民身份证号码、账户号码、出生日期、手机号码、家庭及公司电话号码、家庭及公司地址、电子邮件地址、余额等。但实际泄露的信息种类因客户而异。新村金融机构中央会表示,在意识到泄露情况后,已封锁黑客访问的互联网地址(IP)及其使用的绕过访问IP,并对官网的安全漏洞进行了进一步检查。此外,已通过短信单独通知确认信息泄露的客户,并在官网上提供了查询泄露情况及具体泄露项目的服务。新村金融机构中央会表示:“如因此次泄露造成客户损失,将全额赔偿,并将全面检查个人信息保护体系和管理程序,强化安全系统。”目前尚未确认此次事件是否与近期金融行业频繁发生的利用人工智能(AI)代理的黑客攻击有关。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-14 01:56:20 -
金融监督管理局对因黑客攻击而泄露客户信息的例佳银行进行现场检查
金融监督管理局将对因黑客攻击导致客户信息泄露的例佳银行进行现场检查。据金融监管机构消息,金融监督管理局将在今天对例佳银行进行现场检查,调查最近的黑客事件原因及信息泄露经过。此前,例佳银行在10月2日通过官方网站公告称:“我们确认在上个月30日,有身份不明的黑客访问了包含客户个人信息的服务器,导致个人信息泄露。”此次黑客攻击预计泄露了约5万条客户个人信息,包括姓名、出生日期、联系方式、账户号码、身份证号码、工作单位和地址等。例佳银行表示,在意识到信息泄露后,立即采取了相关服务中断、外部IP地址封锁等紧急措施,并加强了安全监控,以防止进一步的损失扩散。金融监督管理局计划根据后续检查情况决定是否转为正式检查。※ 本报道经人工智能(AI)系统翻译与编辑。
2026-10-13 19:00:10









